الهاتف الذي تحول إلى سلاح: هكذا يستولي المجرمون على الحسابات وينهبون الأموال
رسائل تنتحل صفة بنوك، روابط مزيفة ومكالمات تنتحل صفة جهات معروفة؛ مجرمو الإنترنت ليسوا بحاجة لاختراق الحاسوب للوصول إلى الأموال. في بعض الأحيان، يحتاجون فقط إلى دفع الضحية لتسليمهم المفتاح بنفسه
- تم التحديث
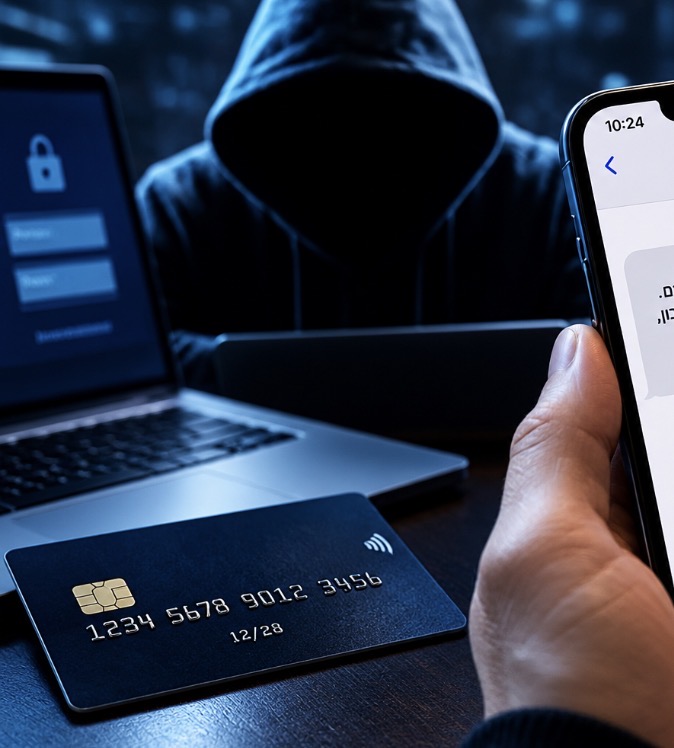
تبدأ إحدى الطرق الشائعة برسالة تبدو بريئة للوهلة الأولى. يتلقى الضحية رسالة SMS، أو رسالة WhatsApp، أو بريداً إلكترونياً تبدو كأنها مرسلة من جهة معروفة. وفي بعض الأحيان، تحذر الرسالة من نشاط غير معتاد في الحساب أو تطلب التحقق الفوري من البيانات.
الهدف هو ممارسة الضغط ودفع المستخدم إلى التصرف بسرعة. وقد يؤدي الرابط المرفق بالرسالة إلى صفحة تحاكي موقعاً حقيقياً، يُطلب فيها من الضحية إدخال بيانات تسجيل الدخول أو معلومات شخصية.
ليس من الضروري دائماً اختراق النظام
الجزء المثير للقلق في هذا الأسلوب هو أن المهاجمين لا يضطرون أحياناً إلى اختراق الأنظمة الآمنة للبنك أو الشركة بشكل مباشر. وبدلاً من ذلك، يحاولون إقناع المستخدم بتسليم كلمة المرور أو رمز التحقق أو أي معلومات أخرى تتيح الوصول إلى الحساب بنفسه.
وفي حالات أخرى، يتم استخدام مكالمة هاتفية. يقدّم المتصل نفسه كممثل عن بنك، أو شركة بطاقات ائتمان، أو جهة خدمية أخرى، ويحاول إقناع الضحية بضرورة اتخاذ إجراء عاجل لمنع سرقة مفترضة أو حظر الحساب.
بضع دقائق قد تكون كافية
منذ اللحظة التي يتمكن فيها المجرمون من الوصول إلى الحساب، قد يحاولون تنفيذ عمليات بسرعة قبل أن يدرك الضحية أن هناك خطباً ما وقبل أن يتمكن من الاتصال بالبنك أو حظر الحساب.
وهذا هو بالضبط السبب في أن الرسائل التي تمارس ضغطاً وتتطلب إجراءً فورياً يجب أن تثير الشكوك.
إن تلقي رسالة لا يُعد دليلاً على أن المرسل هو بالفعل الجهة التي تظهر على الشاشة. والطريقة الأكثر أماناً هي تجنب الدخول عبر الرابط المستلم، والتواصل مع الجهة المعنية عبر التطبيق الرسمي، أو الموقع الذي يعرفه المستخدم، أو من خلال رقم هاتف موثوق.
قد تُرتكب الجريمة الرقمية من وراء الشاشات، لكن الضرر الذي قد تسببه — مادياً، وشخصياً، وأحياناً قانونياً — هو ضرر حقيقي تماماً